Cybersecurity Awards & Conference, by CIO & CSO
Praxisnahe Einblicke von führenden Branchenkollegen – ein ganzer Tag, um Ihre Cybersecurity-Strategie auf das nächste Level zu heben
Cybersecurity-Verantwortliche agieren heute in einem Umfeld mit wachsenden Bedrohungen, zunehmender Regulierung und höheren Erwartungen von Vorstand und Unternehmen.
Die CSO Cybersecurity Awards & Conference Germany bringt führende Security-Verantwortliche zusammen, um Erfahrungen auszutauschen, aktuelle Herausforderungen zu diskutieren und sich auf kommende Entwicklungen vorzubereiten. Experteneinblicke, Peer-Diskussionen und praxisnahe Fallbeispiele zeigen, welche Entscheidungen, Strategien und Technologien moderne Cybersecurity-Führung prägen.
Im Rahmen der CSO Cybersecurity Awards werden außerdem die Persönlichkeiten und Teams ausgezeichnet, die neue Maßstäbe für Security Leadership und Innovation in Deutschland setzen.
Wer sollte teilnehmen?
Die CSO Cybersecurity Awards & Conference Germany richtet sich an erfahrene Cybersecurity- und Technologieverantwortliche, die für den Schutz ihrer Organisation, das Management von Risiken und die Weiterentwicklung der Security-Strategie verantwortlich sind.
Besonders relevant für:
- CISOs, CSOs und Heads of Cybersecurity
- Security Directors und erfahrene Security-Verantwortliche
- Verantwortliche für Cyber Risk, Resilience, Governance und Compliance
- Senior IT- und Technologieentscheider mit Verantwortung für Cybersecurity
Die Veranstaltung bietet einen vertrauensvollen Rahmen, um Ansätze zu vergleichen, von Fachkollegen zu lernen und das eigene Netzwerk innerhalb der deutschen Cybersecurity-Community auszubauen.
Highlights, die Ihr Event-Erlebnis gezielt verbessern
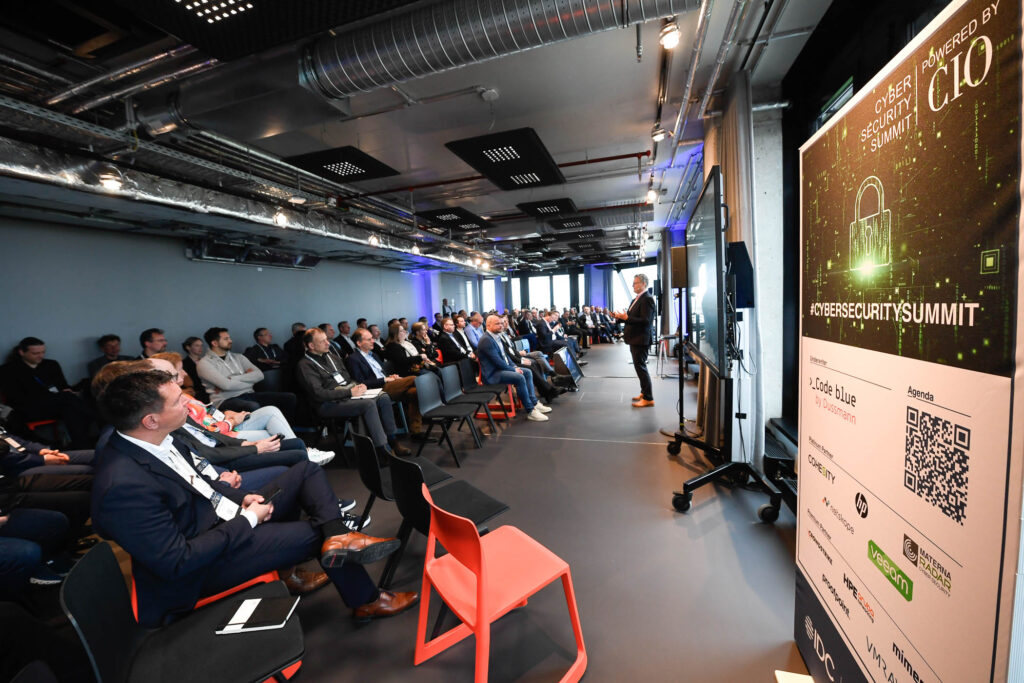
Case study talks
Interaktive Workshops
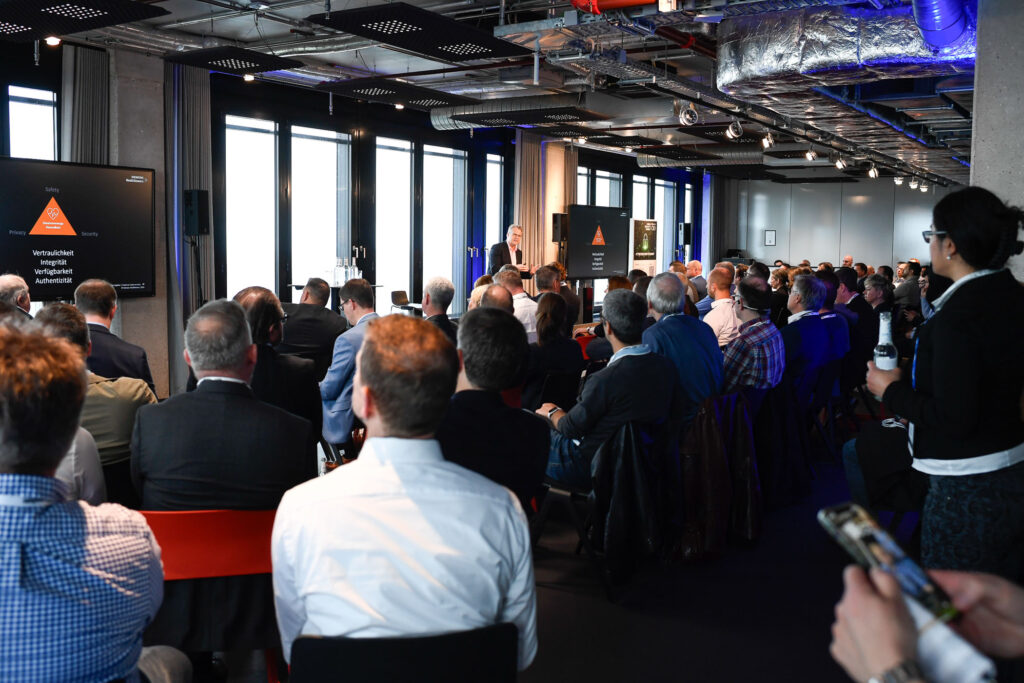
Nutzen Sie den Austausch mit IT-Experten, um Erkenntnisse in konkrete Maßnahmen umzusetzen und bewährte Strategien direkt in Ihrer Organisation anzuwenden.
Table-Top-Networking
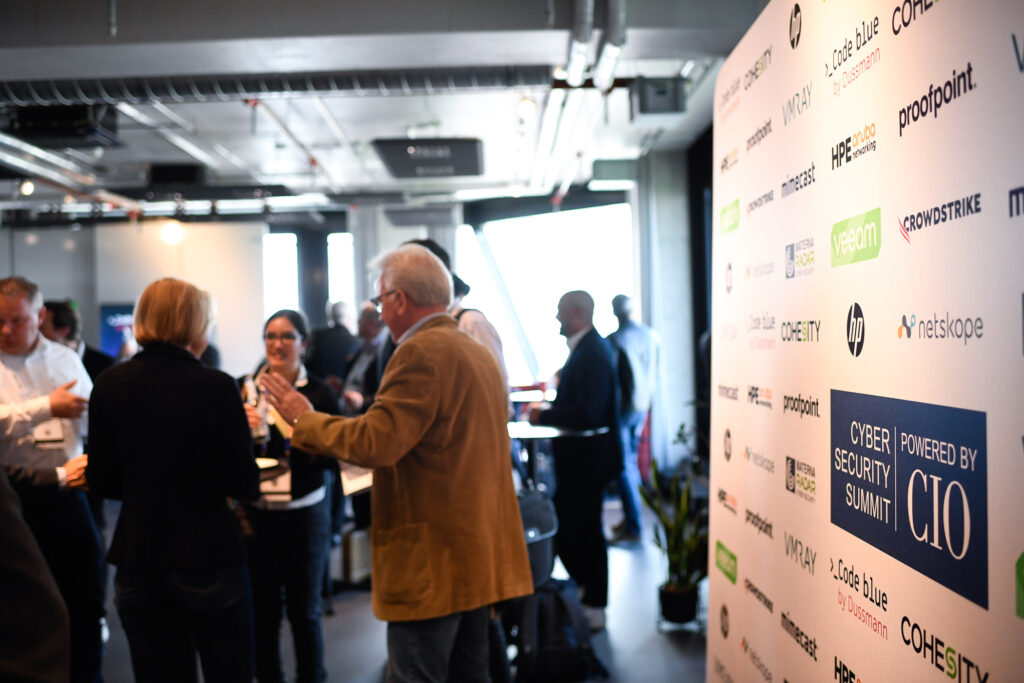
Vernetzen Sie sich mit anderen Security-Verantwortlichen in kleinen Fokusgruppen, die gezielt darauf ausgelegt sind, einen wertvollen Austausch zu fördern und nachhaltige berufliche Beziehungen aufzubauen.
Die Praxis-Cases: erfolgreiche Beispiele direkt von Ihren Branchenkollegen
Cybersicherheit made by NRW
Thomas Menke verantwortet die Koordinierungsstelle für Cybersicherheit NRW und ist gleichzeitig Leiter Informationssicherheit des dortigen Innenministeriums. Sein Vortrag gibt spannende Insights in seine zwei sehr unterschiedlichen Aufgabenbereiche.
Regulatorik in der Umsetzung
Susanne Steffen, CIO bei ISG Intermed Service, zeigt, wie das NIST Cybersecurity Framework 2.0 als praxisorientiertes Instrument dient, um die zehn in Art. 21 Abs. 2 NIS-2 RL geforderten technischen und organisatorischen Maßnahmen systematisch und nachvollziehbar umsetzen. Der Vortrag liefert insofern praktische Impulse, wie Verantwortliche Compliance, Risikomanagement und Unternehmens-Resilienz wirkungsvoll miteinander verbinden können.
KI – Zwei Seiten einer Medaille
Dr. Markus Schmall, CISO der Covestro AG, beschreibt aus der Sicht seines Unternehmens sehr eindrucksvoll die Chancen und Risiken, die sich im Kontext von Cybersicherheit durch KI ergeben.
DORA als Case Study
Martin Gärthöffner, Stellvertretender CISO bei IKB Deutsche Industriebank AG, berichtet aus erster Hand über die DOR-Strategie seines Unternehmens. Die DORA-Verordnung (Digital Operational Resilience Act) ist ein EU-weit einheitlicher Rechtsrahmen, der seit dem 17. Januar 2025 Finanzunternehmen verpflichtet, ihre digitale Widerstandsfähigkeit gegen Cyberangriffe und IT-Störungen zu stärken.
OT Security muss raus aus der Nische!
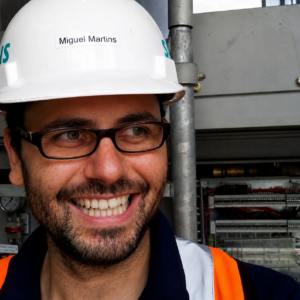
Miguel Martins, Head of OT Security Operations Center bei Uniper Kraftwerk GmbH, zeigt in seinem englischsprachigen Vortrag, warum produzierende Unternehmen tunlichst ihre IT und OT-Security besser synchronisieren sollten. Ein Aspekt, der bei vielen Cybersecurity-Veranstaltungen viel zu kurz kommt.
Erfolgreich im War of Talents
Florian Jörgens, CISO bei der Vorwerk Gruppe, nimmt Bezug auf die Bedeutung von klaren Rollen & Verantwortlichkeiten im Team und über gute Personalführung von Performance Management über Training bis zu Retention. Summa Summarum zeigt er auf, wie Unternehmen sich am Markt positionieren müssen, um im Krieg der Talente die Nase vorn zu haben.
Alle Sprecher des Threatscape Düsseldorf


Unser ThreatScape Advisory Board
Sind Sie ein IT-Anbieter, der sein Fachwissen auf dem CSO ThreatScape Düsseldorf teilen möchte?
Werden Sie Event-Partner
Unsere Eventpartner 2026